← News-Übersicht | Spotmarkthalle
2026-11-05 · Quelle:Tom's Hardware
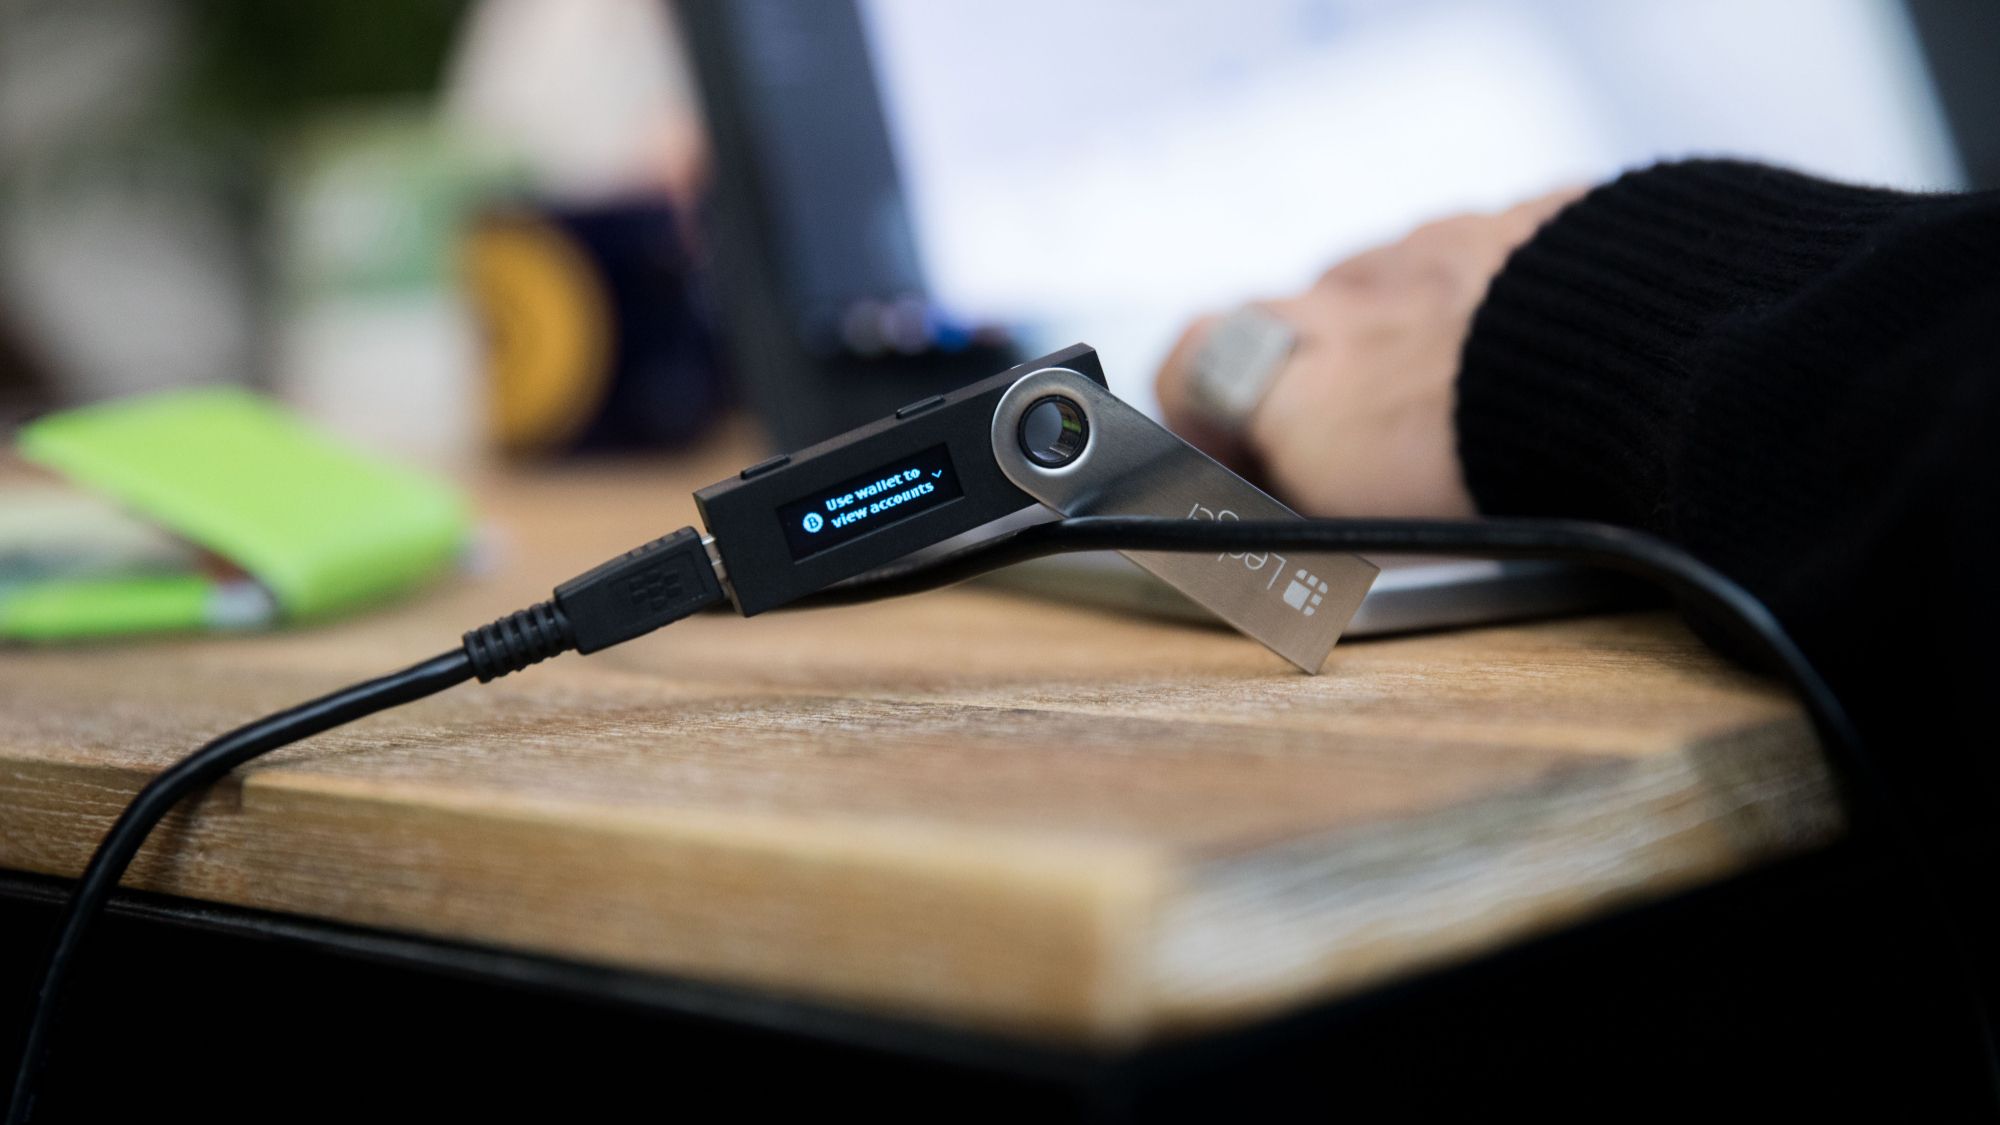
Manipulierte Geräte, über den regulären Einzelhandel in Südostasien und Europa verkauft, trugen implantierte eSIM- und LTE-Module, mit denen Wiederherstellungsphrasen gestohlen wurden – eine Warnung an alle, die versiegelter Hardware vertrauen.
Dreiundneunzig Millionen Dollar, und der Zähler läuft weiter. Das ist die aktuelle Bilanz eines Supply-Chain-Angriffs, der geheime Funkhardware in Ledger-Krypto-Wallets aus dem Einzelhandel versteckt hatte – ein Anstieg gegenüber den 71 Millionen Dollar, die in frühen Schadensbilanzen genannt wurden.
Die kompromittierten Geräte waren keine täuschend echten Fälschungen. Es waren im Laden gekaufte Ledger-Hardware-Wallets, erstanden über gewöhnliche Einzelhandelskanäle in Südostasien und Europa, die mit implantierten eSIM- und LTE-Modulen ausgeliefert wurden. Diese verdeckten Zusätze gaben den manipulierten Geräten einen unabhängigen Weg nach draußen – und, so die Berichterstattung, die Möglichkeit, die Krypto-Wiederherstellungsphrasen zu stehlen, die als Generalschlüssel für die Bestände eines Nutzers gelten.
Eine Wiederherstellungsphrase ist das schlechtestmögliche Geheimnis, das man verlieren kann. Sie ist die Zeichenkette, aus der die privaten Schlüssel einer Wallet regeneriert werden, und wer sie hält, hält die Gelder – ganz ohne Gerät. Hat eine Phrase einmal die Kontrolle des Besitzers verlassen, lassen sich die zugehörigen Kryptowerte sofort und unwiderruflich bewegen. Deshalb wachsen die Verluste hier weiter an, je mehr Phrasen abgegriffen werden.
Was den Vorfall ungewöhnlich zersetzend macht, ist das Vertrauen, das er verbrennt. Hardware-Wallets existieren gerade deshalb, damit Nutzer ihre Schlüssel nie einem vernetzten Gerät aussetzen müssen; das Versprechen lautet Offline-Sicherheit in einer versiegelten Box. Ein Chip, der vor dem Verkaufsregal eingeschleust wird, entwertet dieses Versprechen vollständig, denn das Opfer hat alles richtig gemacht – ein echt aussehendes Produkt gekauft, im Laden, in einem großen Markt – und war trotzdem abgehört.
Der Angriff wird als andauernd beschrieben; sowohl die frühere Schätzung von 71 Millionen Dollar als auch die aktuelle Zahl von 93 Millionen Dollar sind als „Zähler läuft mit“ markiert. Die ungeklärte Frage über den betroffenen Regionen lautet: Wie viele weitere manipulierte Geräte liegen noch in den Regalen und warten auf die nächste Wiederherstellungsphrase?
Tags: Ledger · Ledger Hardware Wallet · Supply Chain Attack · eSIM · LTE · Cryptocurrency Security
萬安算交所 AIXX · AIXX · Verifizierte Computing-Börse · Zur Spotmarkthalle